Open Badges 3.0 y credenciales verificables: cómo funcionan las microcredenciales por dentro
Open Badges 3.0 es el estándar con el que se emiten hoy las microcredenciales e insignias digitales verificables. Explicamos qué es, qué cambió frente a Open Badges 2.0, cómo se apoya en las W3C Verifiable Credentials, qué papel juegan la firma digital, los identificadores descentralizados (DID), IPFS y la blockchain, y qué debes pedirle a una plataforma antes de emitir.
En este artículo
- ¿Qué es Open Badges 3.0?
- Qué cambia frente a Open Badges 2.0
- Las piezas de una credencial verificable
- Firma digital y DID
- Metadatos: competencia, criterios y evidencia
- IPFS: imagen y metadatos permanentes
- Blockchain: el ancla inmutable
- Cómo se verifica una microcredencial Open Badges 3.0
- Qué pedirle a una plataforma de microcredenciales
- ¿Quieres ver una microcredencial emitida con tu marca?
¿Qué es Open Badges 3.0?
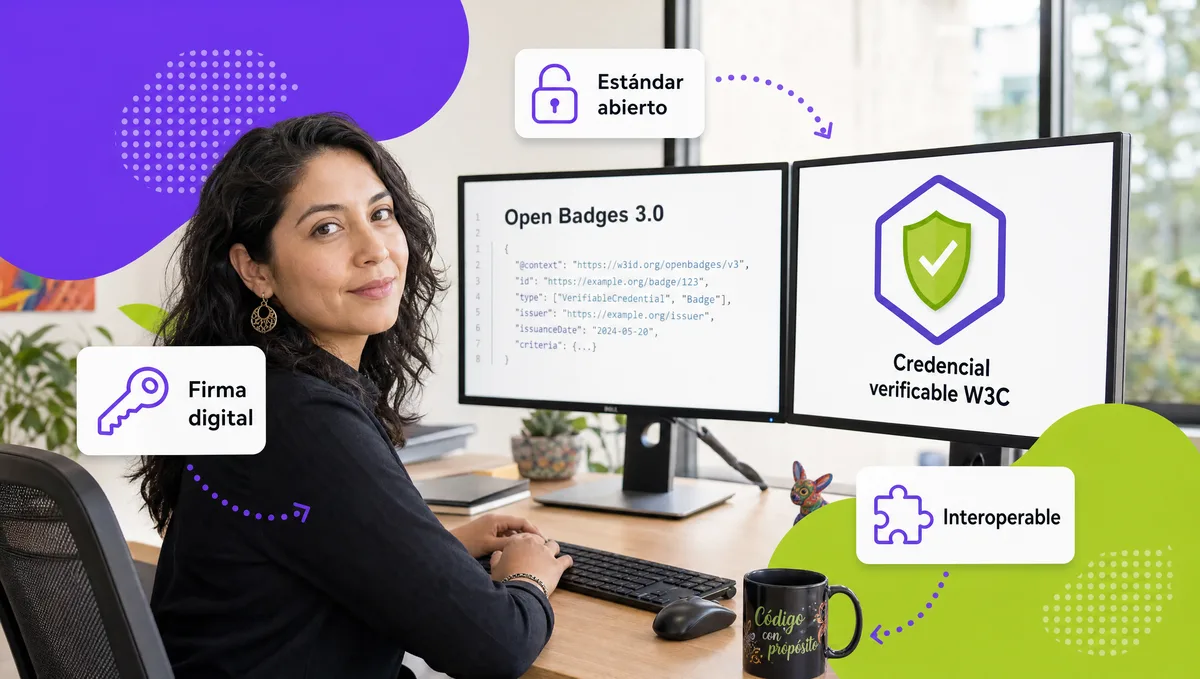
Open Badges es el estándar abierto de 1EdTech (antes IMS Global) para describir insignias digitales de forma que cualquier sistema pueda leerlas, mostrarlas y verificarlas sin depender del emisor original. La versión 3.0 alinea el estándar con el modelo de datos de W3C Verifiable Credentials: cada insignia es una credencial verificable firmada criptográficamente por la organización emisora, y la persona que la recibe la controla desde su wallet. Es la base técnica de cualquier plataforma de microcredenciales moderna.
Qué cambia frente a Open Badges 2.0
| Aspecto | Open Badges 2.0 | Open Badges 3.0 |
|---|---|---|
| Modelo de datos | JSON-LD propio | W3C Verifiable Credentials 2.0 (JSON-LD) |
| Verificación | Consultar al servidor del emisor (hosted) o firma JWS | Firma criptográfica verificable sin consultar al emisor |
| Identidad del emisor | URL del perfil | DID (identificador descentralizado) o URL |
| Control de la credencial | La aloja el emisor | La persona la guarda en su wallet y decide con quién compartirla |
| Interoperabilidad | Plataformas de insignias | Wallets digitales, LinkedIn, sistemas de RH y cualquier verificador W3C |
La consecuencia práctica es importante: con 3.0, una microcredencial sigue siendo verificable aunque el emisor cambie de plataforma o deje de operar, porque la prueba está en la firma, no en un servidor.
Las piezas de una credencial verificable
Firma digital y DID
La organización emisora tiene un DID (Decentralized Identifier) y una llave privada. Cada credencial se firma con ella (en nuestra plataforma, con el algoritmo Ed25519). Quien verifica usa la llave pública del DID para confirmar que la credencial la emitió esa organización y que ningún byte cambió desde entonces.
Metadatos: competencia, criterios y evidencia
El JSON-LD de la insignia describe qué habilidad certifica, bajo qué criterios se evaluó, qué evidencia la respalda, cuándo se emitió y, si aplica, cuándo expira. Es lo que convierte una imagen bonita en una credencial con significado para un empleador o un sistema de recursos humanos.
IPFS: imagen y metadatos permanentes
Si la imagen de la insignia vive en el servidor del emisor, desaparece con él. Por eso se almacena en IPFS, una red descentralizada, con un identificador de contenido (CID) que cambia si cambia un solo píxel. Nuestra plataforma usa Pinata para fijar esos archivos.
Blockchain: el ancla inmutable
El estándar no exige blockchain, pero añade una garantía que la firma sola no da: prueba de existencia en el tiempo. El hash de la credencial se registra en Ethereum o Polygon con metadata NFT (ERC-721); cualquiera lo comprueba en Etherscan o Polygonscan. Ethereum ofrece mayor reconocimiento; Polygon, comisiones bajas para emisiones masivas. La revocación se registra sin borrar: el historial queda íntegro.
Cómo se verifica una microcredencial Open Badges 3.0
- El verificador escanea el QR o abre el enlace público de la insignia.
- La página de verificación descarga la credencial y comprueba la firma contra la llave pública del DID del emisor.
- Compara el hash con el registrado en la blockchain y revisa el estado (vigente, expirada, revocada).
- Muestra el resultado: emisor, destinatario, competencia, fecha y evidencia. Sin registrarse, sin llamar a nadie.
Qué pedirle a una plataforma de microcredenciales
- Compatibilidad real con Open Badges 3.0 y W3C Verifiable Credentials, no solo con 2.0.
- Firma por organización con DID propio y verificación pública sin cuenta.
- Anclaje opcional en blockchain pública y almacenamiento en IPFS.
- Wallets de Apple y Google con notificaciones push, y perfil público del destinatario.
- Emisión masiva por CSV e integración con tu LMS (por ejemplo, automática desde Moodle con reglas y alertas).
- Rutas de aprendizaje con prerrequisitos, reportes y marca blanca con dominio propio.
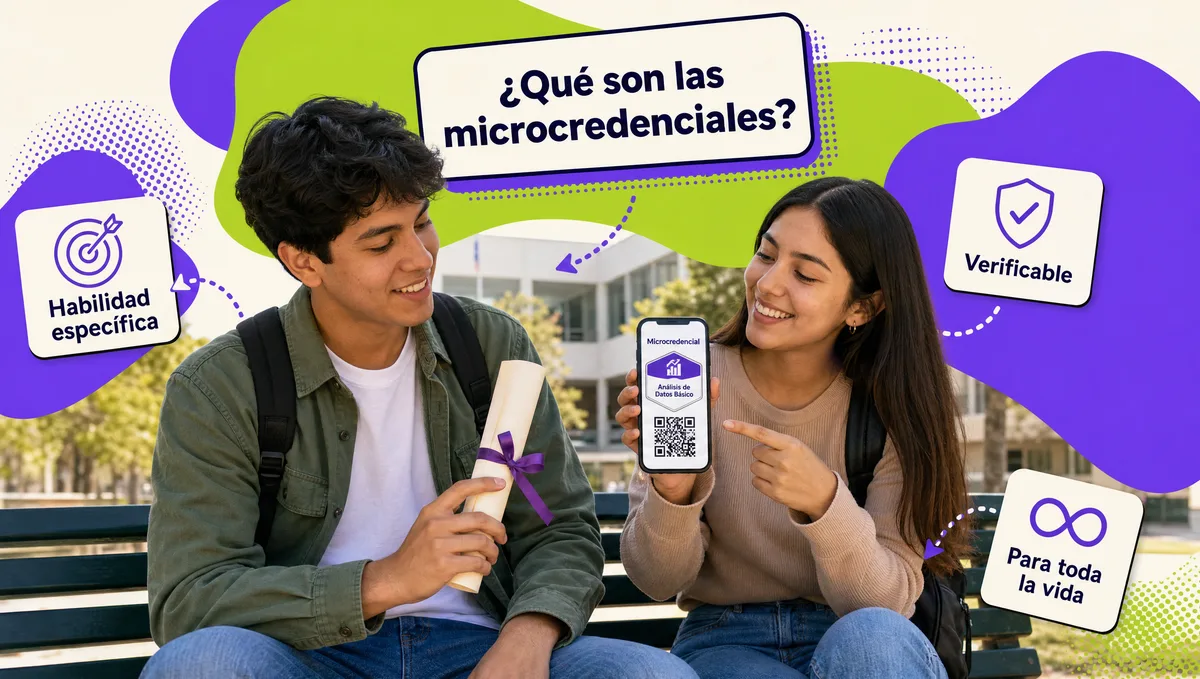
Si quieres el contexto antes de la técnica, empieza por qué son las microcredenciales.
¿Quieres ver una microcredencial emitida con tu marca?
La mejor forma de entender Open Badges 3.0 es ver una credencial real verificándose en tiempo real. Agenda una demo de 30 minutos: escríbenos por WhatsApp, llena el formulario de contacto o abre el chat en vivo de este sitio. Te mostramos la emisión, la verificación por QR y la wallet con tus colores, sin costo y sin compromiso. Toda la plataforma está descrita en plataforma de microcredenciales verificables.